Ввод РЕД ОС в домен Active Directory
Машина заходит в домен за семь шагов. Шесть из них — подготовка, и именно на ней всё обычно и ломается: неправильный DNS, разъехавшееся время и короткое имя хоста.
Что понадобится
- Учётная запись в домене с правом вводить машины — обычно это делегированное право, права администратора домена не нужны.
- Адреса контроллеров домена и открытые до них порты:
53,88,389,445,464,3268. - Доступ к репозиториям РЕД ОС.
В примерах домен — corp.example.ru, контроллеры — 10.10.0.10
и 10.10.0.11, вводимая машина — redos-01.
Шаг 1. DNS и имя хоста
Клиент ищет контроллеры домена через SRV-записи, поэтому в системе должен быть прописан DNS домена, а не публичный. Имя хоста должно быть полным, с доменной частью: по короткому имени Kerberos не соберёт principal.
hostnamectl set-hostname redos-01.corp.example.ru

nmcli connection modify ens192 ipv4.dns "10.10.0.10 10.10.0.11"
nmcli connection modify ens192 ipv4.dns-search corp.example.ru
nmcli connection up ens192
Проверьте, что домен резолвится и SRV-записи отдаются:
dig -t SRV _ldap._tcp.corp.example.ru +shortШаг 2. Время
Kerberos отвергает билеты при расхождении часов больше пяти минут. Источником времени должен быть контроллер домена — тогда расхождения не будет по определению.
timedatectl set-timezone Europe/Moscow
timedatectl set-ntp true
chronyc sources -v
Шаг 3. Пакеты
Ставим клиентскую обвязку: realmd оркестрирует ввод, sssd
отвечает за аутентификацию, adcli — за запись в каталоге,
oddjob-mkhomedir создаёт домашние каталоги при первом входе.
dnf install -y realmd sssd adcli oddjob oddjob-mkhomedir \
               samba-common-tools krb5-workstation
Шаг 4. Найти домен
Перед вводом убедитесь, что клиент видит домен и понимает, чем его обслуживать. Заодно команда покажет, каких пакетов не хватает.
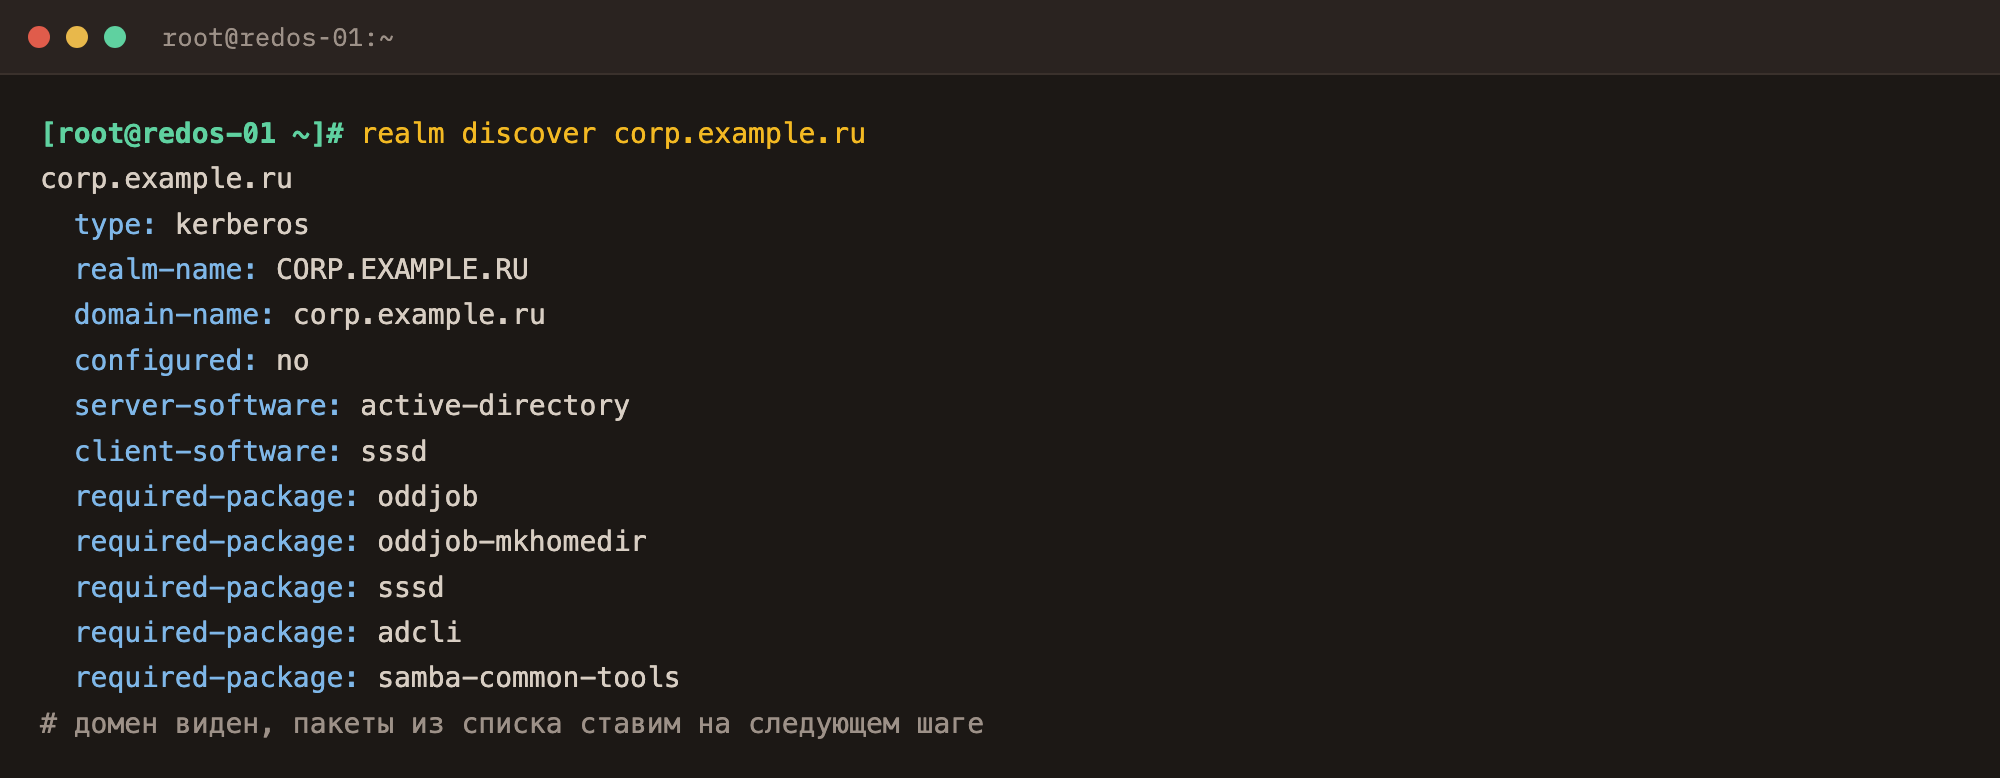
configured: no — норма, машина ещё не введена.Пустой вывод почти всегда означает DNS: система смотрит не на контроллер домена.
Вернитесь к шагу 1 и проверьте /etc/resolv.conf.
Шаг 5. Ввести машину в домен
Команда запросит пароль доменной учётной записи и сама создаст объект компьютера,
настроит sssd и Kerberos.
realm join --user=admin corp.example.ruЧтобы логины были без доменного суффикса, а домашние каталоги ложились в
/home, поправьте конфигурацию:
[domain/corp.example.ru]
use_fully_qualified_names = False
fallback_homedir = /home/%u
default_shell = /bin/bashauthselect select sssd with-mkhomedir --force
systemctl enable --now oddjobd
systemctl restart sssdШаг 6. Проверить
Два вызова показывают, что всё сложилось: машина числится членом домена, а доменный пользователь резолвится вместе со своими группами.
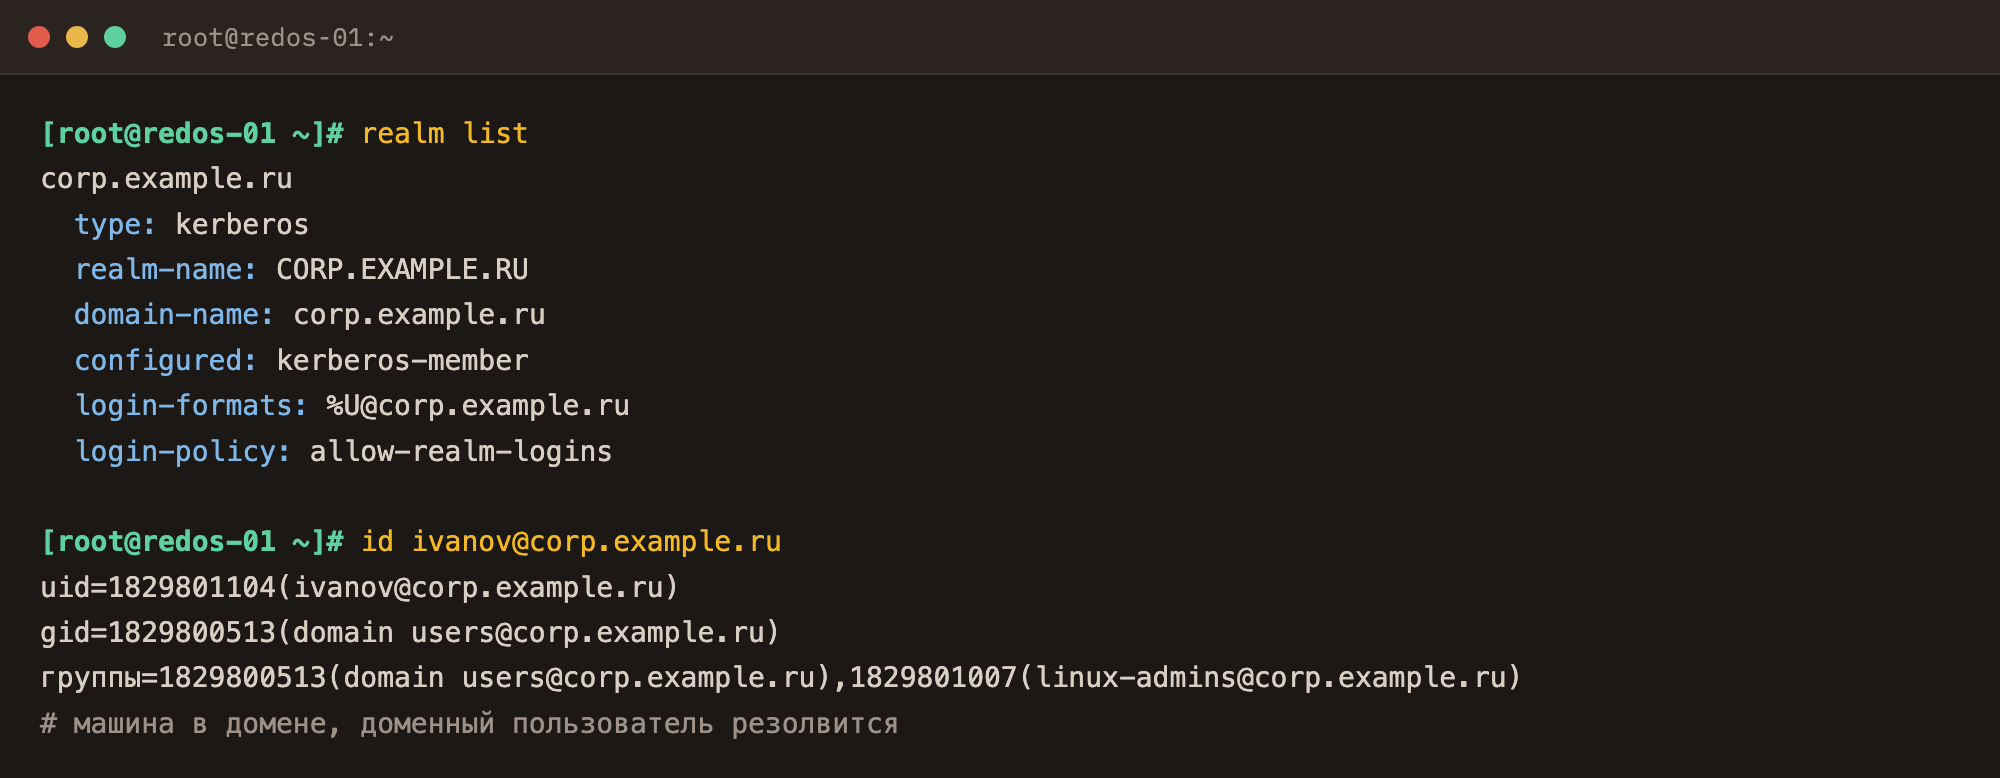
configured: kerberos-member и корректный вывод id —
ввод прошёл успешно.Шаг 7. Доступ и sudo
После ввода вход разрешён всем доменным пользователям. В организации это почти всегда не то, что нужно, — ограничьте вход конкретными группами.
realm deny --all
realm permit --groups 'linux-admins@corp.example.ru'
Права sudo выдаются отдельным файлом, а не правкой /etc/sudoers:
echo '%linux-admins@corp.example.ru ALL=(ALL) ALL' > /etc/sudoers.d/domain-admins
chmod 0440 /etc/sudoers.d/domain-admins
visudo -cPNG, ширина от 1600 px
Не отключайте SELinux, чтобы «заработало»: в домене он почти никогда не виноват.
Сначала посмотрите journalctl -u sssd -b.
Типичные ошибки
| Симптом | Обычная причина | Что сделать |
|---|---|---|
realm discover молчит | DNS не домена | Шаг 1, проверить resolv.conf |
Clock skew too great | Часы разъехались | Шаг 2, синхронизация с контроллером |
KDC has no support for encryption type | Отключены современные шифры Kerberos | Проверить политику домена и crypto-policies |
| Вход есть, домашнего каталога нет | Не запущен oddjobd | authselect … with-mkhomedir, шаг 5 |
| Пользователь не находится | Кеш sssd | sss_cache -E и рестарт sssd |
Что дальше
- Настроить единый вход по Kerberos для внутренних сервисов.
- Раздать политики через
oddjobи скрипты входа. - Завести мониторинг доступности контроллеров: при их падении вход по домену встаёт.
Перезагрузите машину и войдите доменной учётной записью с консоли, а не по SSH.
Половина проблем с pam и домашними каталогами вылезает именно там.
Инструкция проверялась на РЕД ОС 7.3 и 8. Нашли неточность — напишите, поправим.